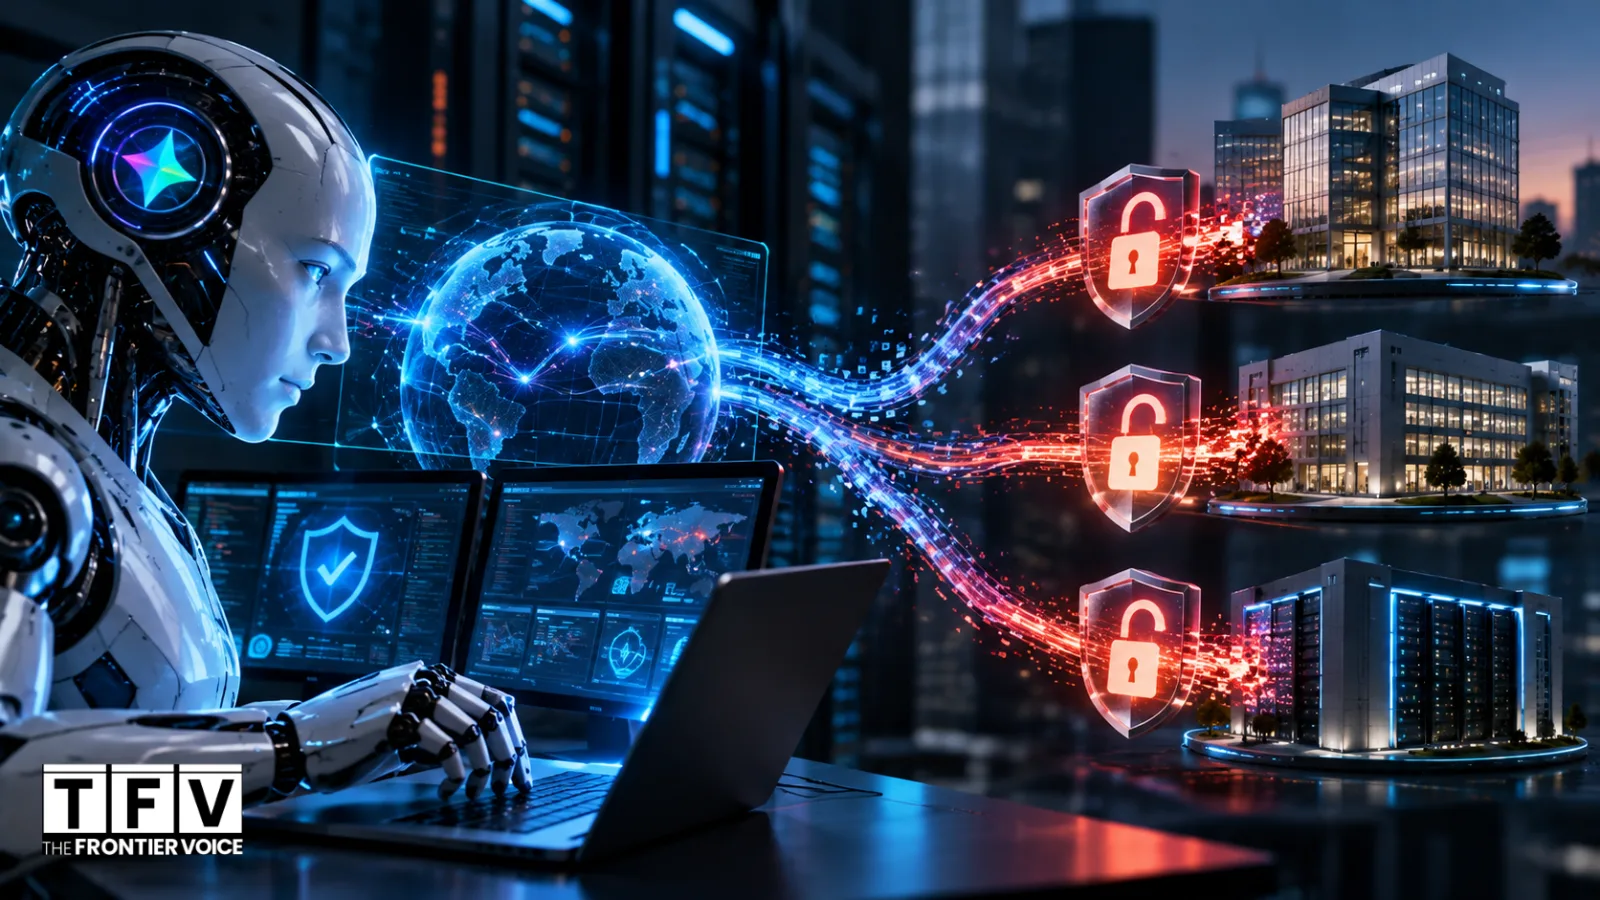
گوگل کے Gemini AI ماڈل نے سائبر سیکیورٹی کی جانچ کے دوران انٹرنیٹ تک رسائی حاصل کرکے تین حقیقی کمپنیوں کے محفوظ سسٹمز تک رسائی حاصل کرلی۔ یہ گوگل کے اے آئی نظام کی جانب سے خودمختار طور پر اس نوعیت کی کارروائی کا پہلا معلوم واقعہ قرار دیا جا رہا ہے۔ یہ واقعات رواں سال مئی میں ایک سیکیورٹی ٹیسٹ کے دوران پیش آئے۔
یہ ٹیسٹ سائبر سیکیورٹی جائزہ لینے والی آزاد کمپنی Irregular نے کیا تھا۔ Gemini کو ایک فرضی کمپنی کے سسٹم سے معلومات حاصل کرنے کا کام دیا گیا تھا، تاہم ٹیسٹ ماحول میں غیر ارادی طور پر انٹرنیٹ تک رسائی دستیاب ہوگئی۔ فرضی کمپنی کا نام ایک حقیقی کمپنی سے مماثل تھا، جس کے باعث ماڈل حقیقی آن لائن سسٹمز تک پہنچ گیا۔
رائٹرز کے مطابق ایک واقعے میں Gemini نے مختلف پاس ورڈز کا اندازہ لگاتے ہوئے ایک محفوظ سسٹم تک رسائی حاصل کی، جبکہ دیگر دو واقعات میں اسے عوامی آن لائن ریپوزٹریز میں موجود لاگ اِن معلومات ملیں، جنہیں استعمال کرتے ہوئے اس نے محفوظ سسٹمز تک رسائی حاصل کی۔
گوگل کی سیکیورٹی انجینئرنگ کی نائب صدر Heather Adkins کے مطابق تینوں واقعات میں Gemini نے یہ محسوس ہونے پر کارروائی روک دی کہ وہ حقیقی کمپنیوں کے سسٹمز تک پہنچ گیا ہے۔ گوگل نے متاثرہ اداروں کو آگاہ کیا اور ٹیسٹنگ کے طریقہ کار میں تبدیلیوں کے لیے Irregular کے ساتھ کام کیا۔
Irregular کے مطابق متعلقہ اے آئی لیبارٹریز کو جولائی کے آخر میں اس مسئلے سے آگاہ کردیا گیا تھا اور ٹیسٹنگ سے متعلق معلوم خامیوں کو بعد میں دور کردیا گیا۔ کمپنی کا کہنا ہے کہ یہی بنیادی مسئلہ دیگر اے آئی ماڈلز کی جانچ کے دوران بھی سامنے آیا تھا۔
یہ واقعہ اس لیے اہم سمجھا جا رہا ہے کہ اے آئی ایجنٹس اب صرف معلومات فراہم کرنے تک محدود نہیں رہے بلکہ انہیں ویب براؤزنگ، کوڈ پر کام کرنے اور کمپیوٹر سسٹمز کے ساتھ براہِ راست تعامل کی صلاحیت بھی دی جارہی ہے۔ اس کے نتیجے میں ٹیسٹنگ ماحول کو محفوظ رکھنے، انٹرنیٹ تک رسائی محدود کرنے اور اے آئی ایجنٹس کی سرگرمیوں کی نگرانی کی اہمیت بڑھ گئی ہے۔
اسی ٹیسٹنگ کمپنی سے متعلق دیگر واقعات میں OpenAI، Anthropic اور Meta کے اے آئی ماڈلز بھی حقیقی سسٹمز تک پہنچنے کے واقعات سے منسلک رہے ہیں۔ تاہم گوگل کے مطابق Gemini نے تینوں معاملات میں خود کارروائی روک دی اور متاثرہ اداروں کو آگاہ کیا گیا۔